Hébergement européen
La plateforme, sa base de données et le stockage principal des sauvegardes reposent sur des infrastructures situées dans l’Union européenne.
Sécurité & RGPD
Contacts citoyens, dossiers, courriers, rendez-vous et organisation interne peuvent contenir des informations personnelles et parfois sensibles.
Elurio a donc été conçu autour de principes simples : cloisonner chaque cabinet, limiter les accès, tracer les opérations importantes, sauvegarder les données et permettre au cabinet de repartir avec elles.
Notre conviction
Un cabinet d’élu détient des informations qui engagent directement la confiance des personnes avec lesquelles il travaille.
Les principes de sécurité et de réversibilité d’Elurio ont donc été intégrés à l’architecture du produit, et pas simplement ajoutés à sa documentation commerciale.
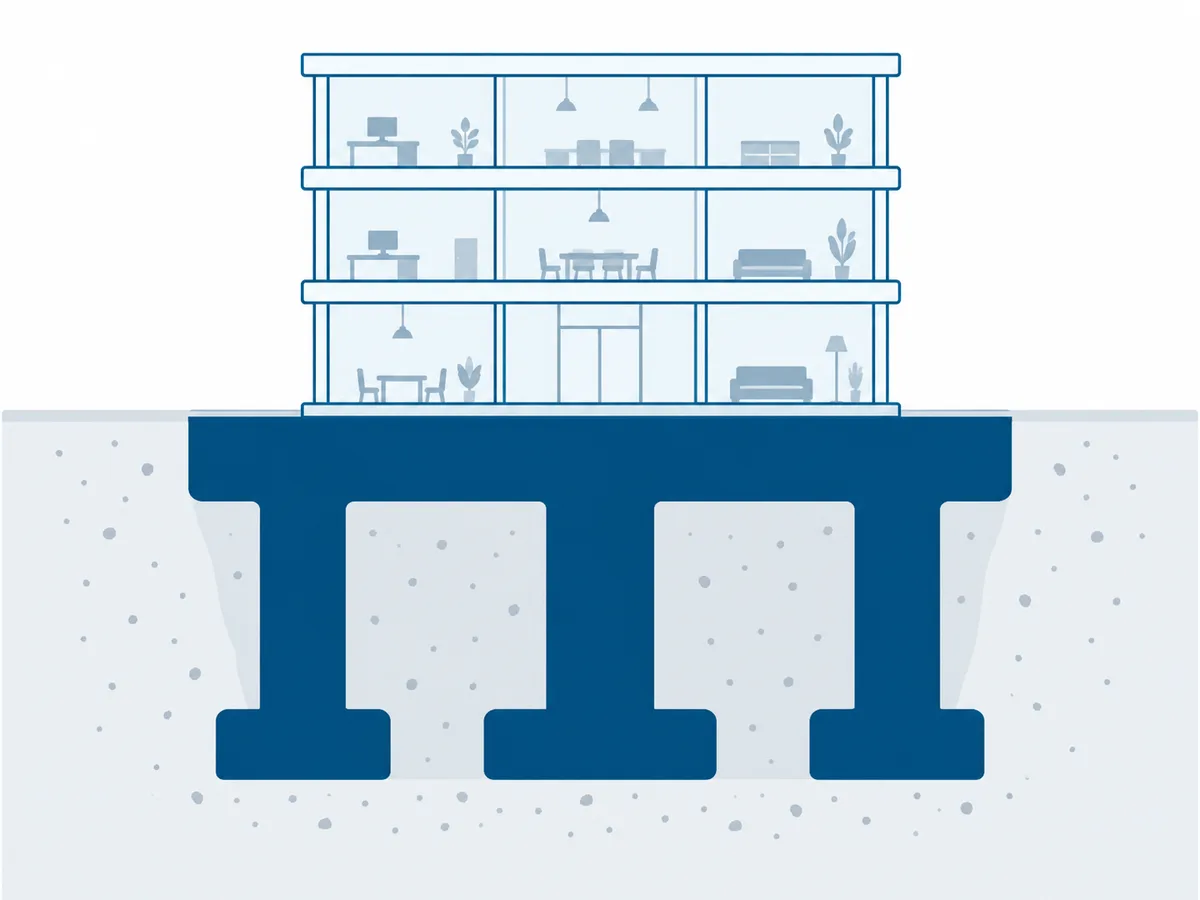
La sécurité doit être vérifiable, pas seulement déclarée.
Les piliers de notre approche
La plateforme, sa base de données et le stockage principal des sauvegardes reposent sur des infrastructures situées dans l’Union européenne.
Chaque cabinet dispose de son propre espace. Les données d’un cabinet ne doivent pas pouvoir être lues depuis l’espace d’un autre.
Les opérations prévues comme sensibles ou importantes laissent une trace permettant de savoir qui a réalisé l’action et quand.
Des sauvegardes sont réalisées régulièrement, et le cabinet peut récupérer son espace s’il quitte Elurio.
Une conception séparée par cabinet
L’isolation entre les cabinets ne doit pas dépendre uniquement de ce que l’interface choisit d’afficher.
Elurio impose cette séparation jusque dans la couche de données, et la vérifie à chaque évolution du produit.
Même une erreur applicative ne doit pas suffire à franchir la frontière d’un autre cabinet.
Cabinet A
Ses données, et elles seules
Cabinet B
Ses données, et elles seules
Cabinet C
Ses données, et elles seules
Aucun passage entre eux : la séparation est imposée sous l’interface, pas décidée par elle.
Et l’éditeur ?
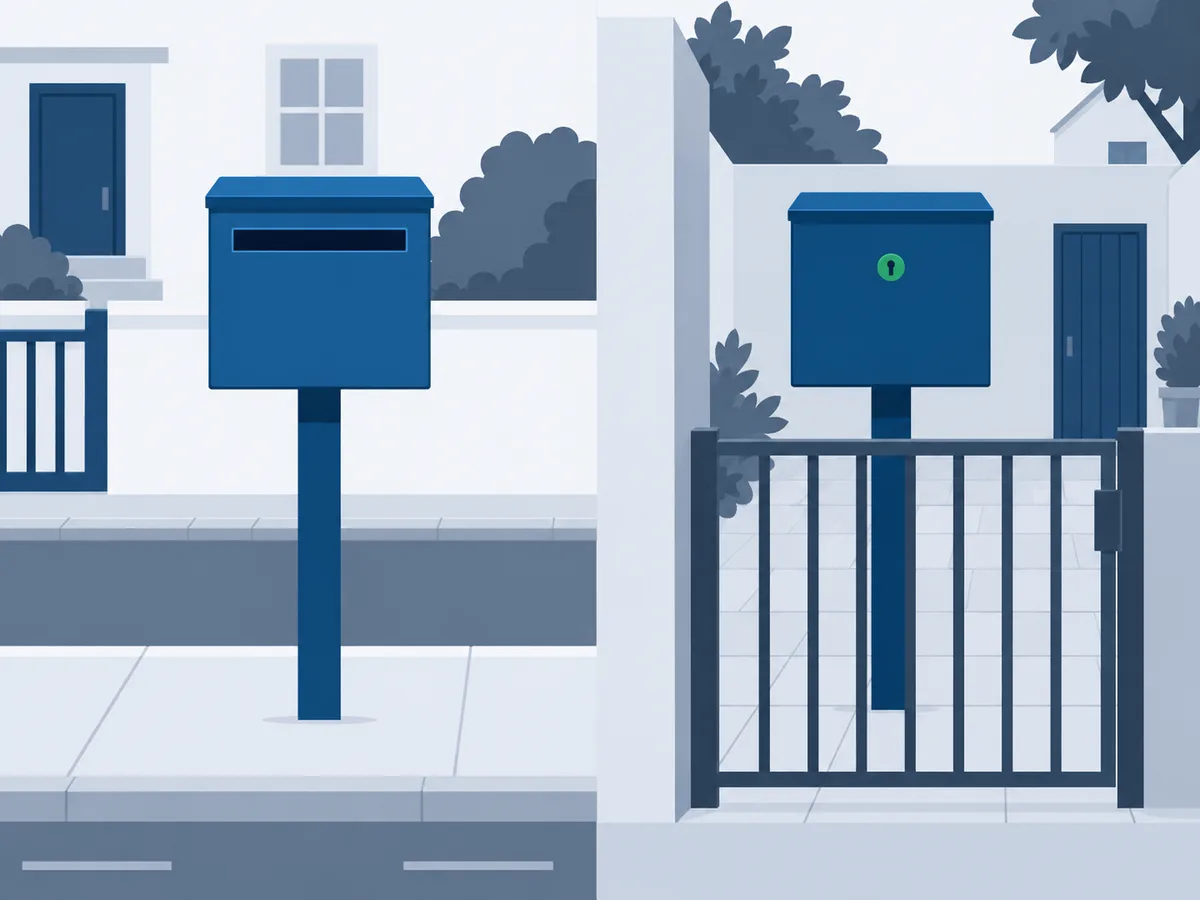
Les outils d’administration d’Elurio servent à gérer la plateforme, les espaces et leur fonctionnement. Ils affichent les métadonnées d’un espace, jamais son contenu : ni une fiche, ni un dossier, ni un courrier, ni le nom d’un membre.
Certaines opérations exceptionnelles nécessitent néanmoins un accès spécifique — notamment lorsqu’un cabinet demande la restitution complète de son espace. Ces opérations sont encadrées et tracées.
Une seule exception permanente : l’adresse électronique du titulaire reste visible dans la console. C’est celle que l’éditeur a saisie pour ouvrir le cabinet, et sans elle il ne pourrait pas réémettre une invitation. Elle est bornée à cette seule personne.
Sauvegarder ne suffit pas
Les données sont sauvegardées quotidiennement.
Les archives sont chiffrées avant de quitter le serveur, et stockées séparément sur une infrastructure européenne.
Le serveur chiffre sans pouvoir déchiffrer : une machine compromise ne rend pas ses propres sauvegardes lisibles.
Le processus de restauration est lui-même éprouvé dans un environnement isolé, afin de vérifier qu’une sauvegarde créée est réellement exploitable.
Une action importante laisse une trace
Qui a modifié la fiche, quand, et ce qui a changé.
Modification des membres, des rôles ou des réglages concernés.
La consultation d’un engagement restreint est journalisée.
Lorsqu’un fichier de contacts sort de l’espace, l’opération laisse une trace, avec l’effectif concerné.
La trace s’écrit dans la même transaction que le geste. Un journal écrit après coup manquerait précisément les opérations qui échouent à mi-chemin — celles qu’on aimerait le plus retrouver.
Ce qui a changé y figure en clair, sous forme d’instantané : une référence à un rôle ne dirait plus rien deux ans plus tard s’il a été renommé.
Aucun secret n’y entre : ni mot de passe, ni empreinte, ni jeton. Le journal se consulte, s’exporte et se sauvegarde — ce qui y entre en sort.
Pour ceux qui veulent aller plus loin
Des outils pour respecter le RGPD
Elurio fournit les outils techniques nécessaires au traitement et au suivi des données personnelles.
Le cabinet reste responsable de traitement : il détermine pourquoi les données sont utilisées, sur quelle base et pendant combien de temps elles doivent être conservées.
Elurio intervient comme sous-traitant, pour fournir la plateforme et exécuter les opérations prévues avec le cabinet.
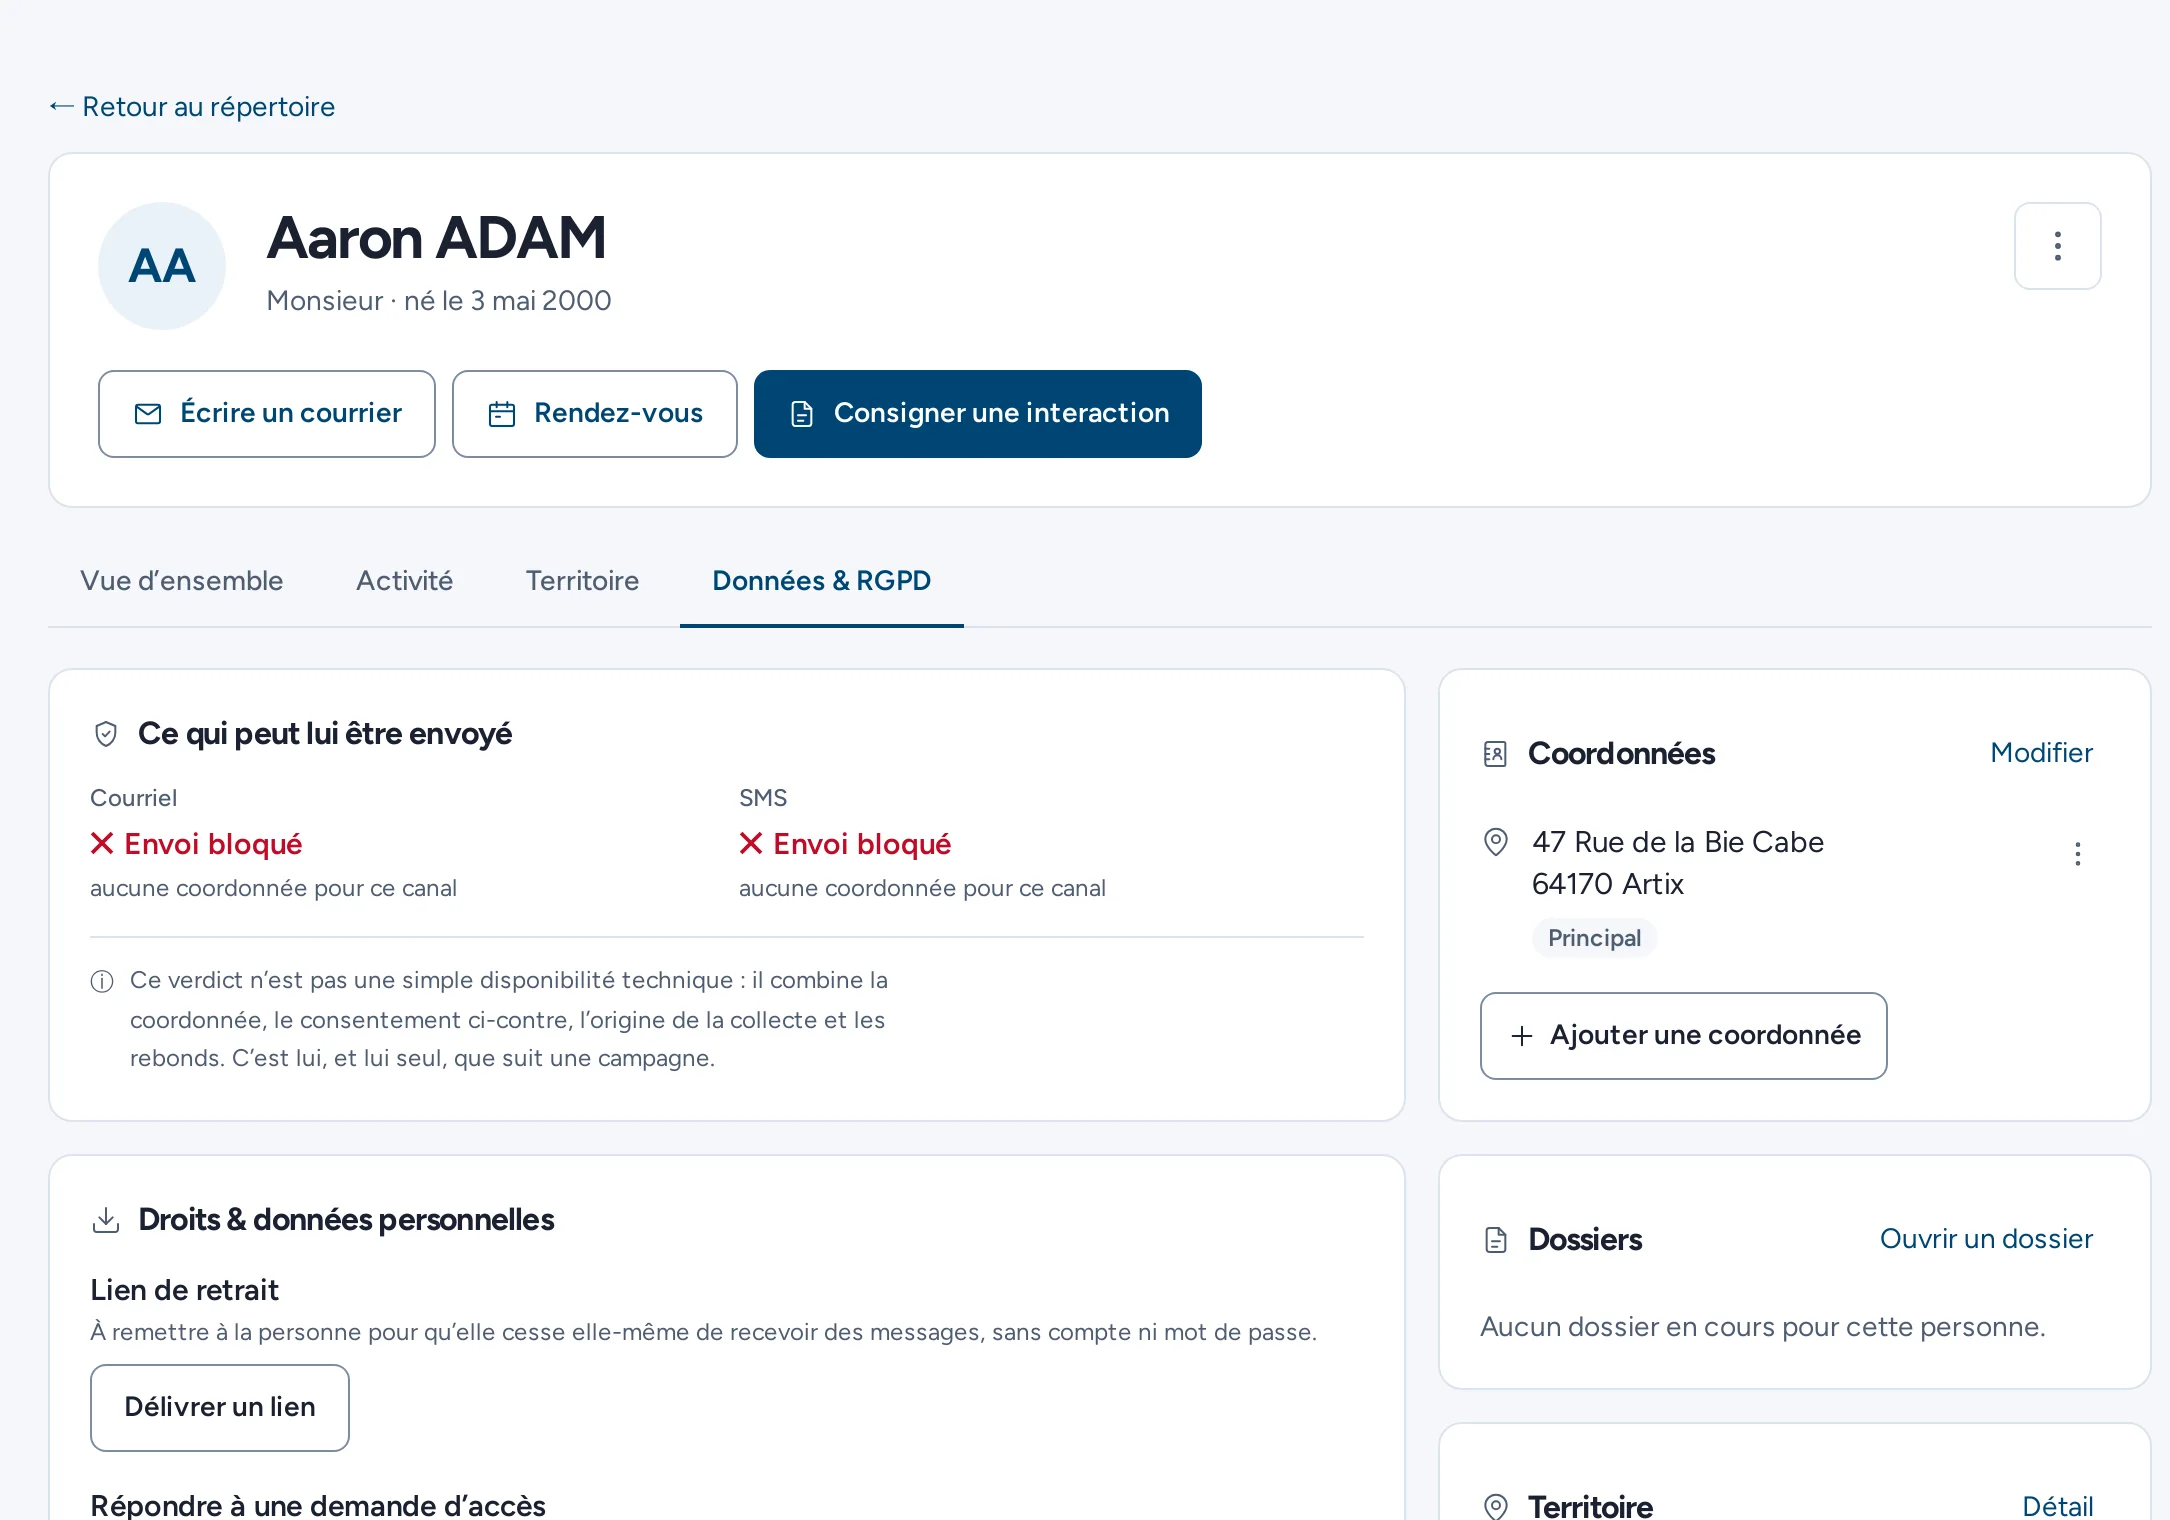
L’origine et la date de collecte peuvent être conservées, pour distinguer une saisie directe, une reprise de fichier ou une collecte indirecte.
Les mécanismes prévus par le produit permettent de prendre en compte les consentements et les oppositions selon les usages concernés.
Certaines informations susceptibles de révéler une opinion politique nécessitent des protections particulières.
Accès, rectification, effacement, opposition et portabilité sont accompagnés par des outils dédiés.
À la fin de la prestation, le cabinet peut demander la restitution de son espace.
La suppression peut être réalisée selon les modalités prévues avec le cabinet, et faire l’objet d’une attestation.
Une appartenance, un soutien ou une opinion politique peut relever d’une catégorie particulière de données personnelles.
Elurio permet de distinguer ces informations des mots-clés ordinaires et de leur appliquer des règles d’accès et de traçabilité adaptées.
Un dossier de permanence peut contenir des informations personnelles importantes, et parfois sensibles. Le module Dossiers est donc documenté et protégé en tenant compte de cette réalité.
Lorsqu’un dossier affiche des informations venues d’un contact, les règles de protection prévues pour cette personne continuent de s’appliquer.
Une origine de données particulière
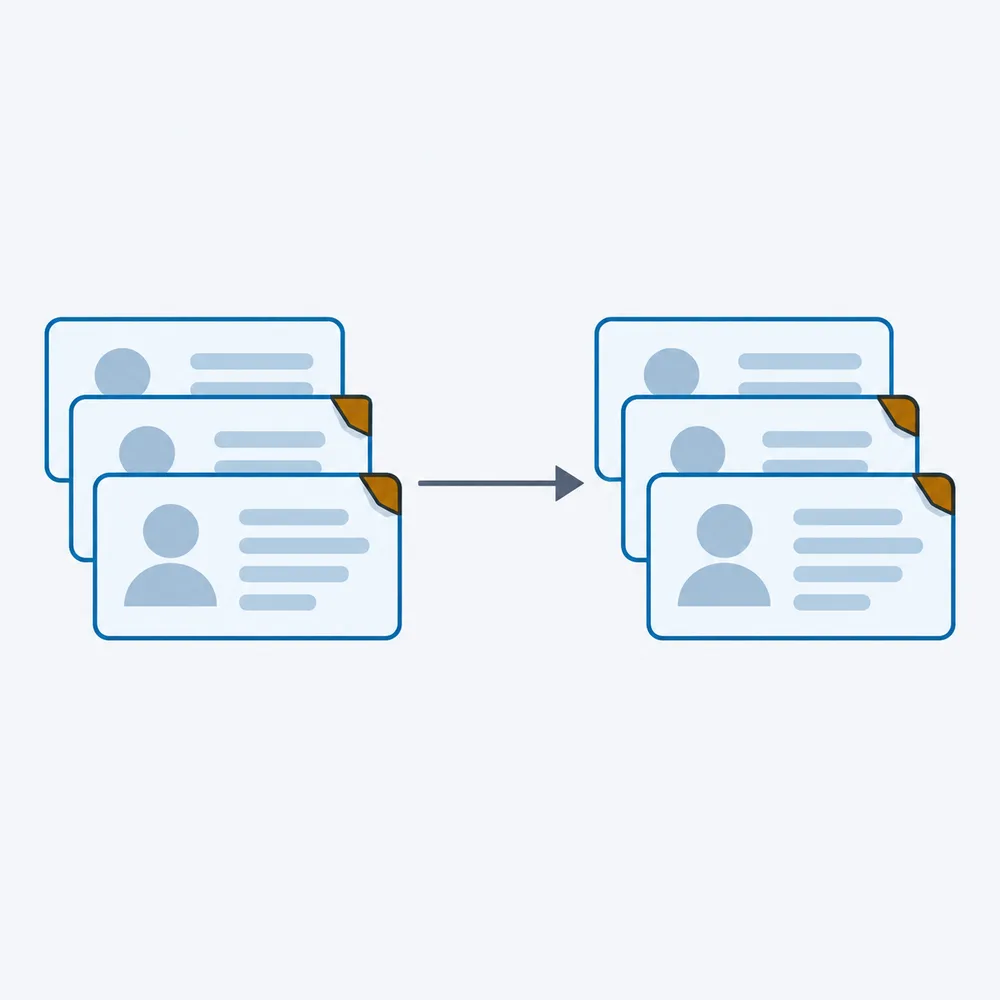
Lorsqu’un fichier repris provient d’une liste électorale, cette origine n’est pas perdue lors de son intégration. Le cabinet peut ainsi distinguer ces données d’informations fournies directement par la personne, et appliquer les règles correspondant réellement à leur origine et à leur usage.
Les services extérieurs
Une plateforme moderne repose nécessairement sur certains services spécialisés. Elurio cherche à en limiter le nombre et documente leur rôle : hébergement, sauvegardes, envoi de messages, géocodage ou connexion aux calendriers extérieurs selon les fonctions utilisées.
Un service n’intervient que pour la fonction pour laquelle il est nécessaire.
Consulter le détail de conformitéVous ne devez pas être prisonnier du logiciel
Si un cabinet quitte Elurio, il peut demander la restitution complète de son espace. L’objectif est que les données puissent être relues et exploitées sans dépendre de la plateforme.
L’archive ne repose pas sur une liste tenue à la main : elle est construite à partir de la structure de l’espace lui-même. Un module ajouté plus tard y entre sans que personne ait à s’en souvenir.
Une archive exploitable
Un fichier par table, son mode d’emploi et son manifeste
Lorsque la suppression complète d’un espace est réalisée, une attestation documente ce qui a été supprimé, quand, et sur quelle instruction. Elle est conservée hors de l’espace supprimé : une attestation rangée dans ce qu’on efface n’atteste de rien.
La suppression recompte après son passage. Si quelque chose subsiste, elle s’arrête bruyamment plutôt que de délivrer une attestation inexacte.
Même le site public reste sobre
Ce site ne charge aucun dispositif publicitaire ni aucune mesure d’audience nécessitant un consentement par cookie. Aucune police distante, aucun script tiers, aucun pixel.
Questions fréquentes
Sous-traitants, origine des données, listes électorales, droits des personnes, conservation et autres mécanismes de conformité sont documentés séparément.
Consulter la conformité détailléeUne question sur la sécurité ou le RGPD ?
Lors d’une démonstration, nous pouvons également vous présenter les mécanismes de sécurité, de cloisonnement et de réversibilité qui concernent votre cabinet.